Le rapport d'audit : ce qui va, ce qui ne va pas, quoi faire
Un PDF d'une dizaine de pages, écrit pour être lu par un dirigeant et transmis tel quel à un prestataire. Chaque écart a sa fiche et sa source.
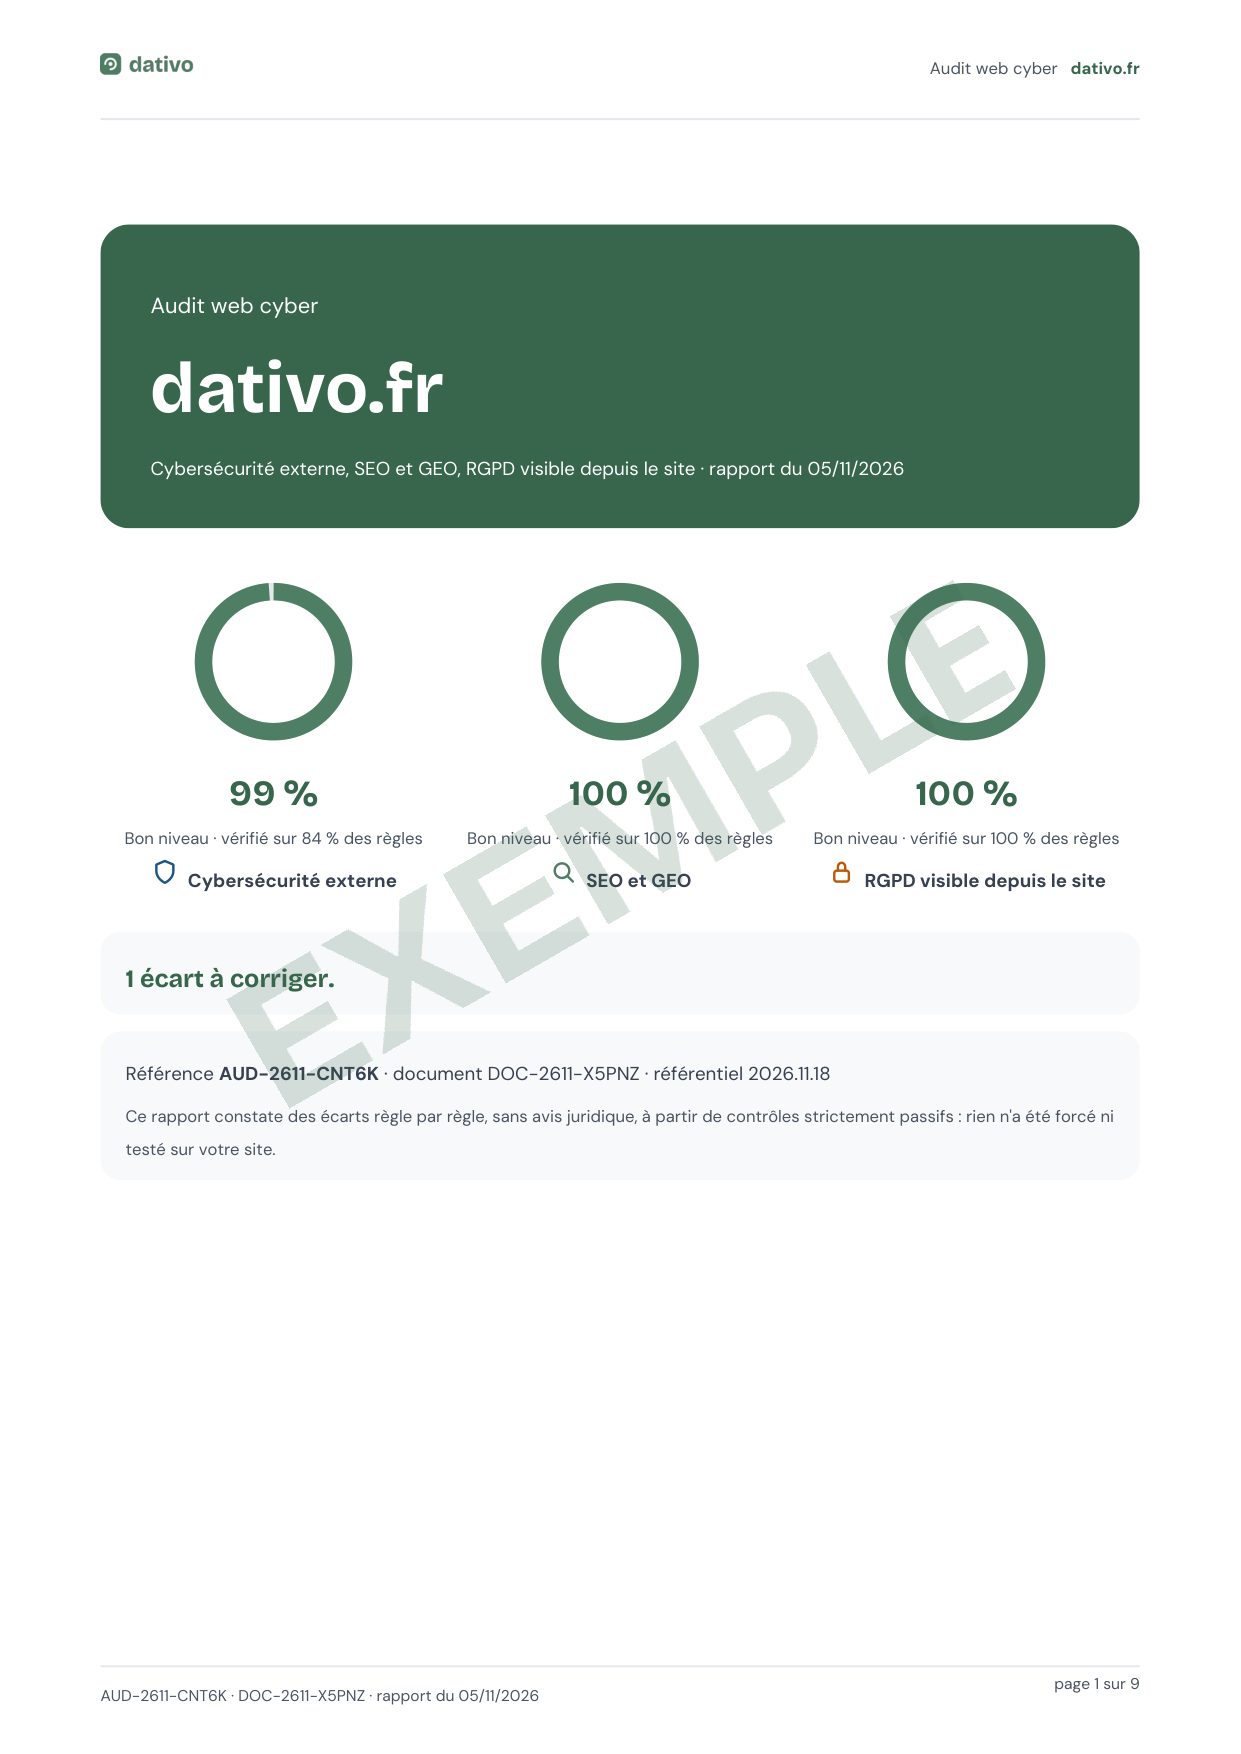
Voici le rapport réel de dativo.fr, notre propre site, audité le 05/11/2026. Résultat : 99 % en cybersécurité, 100 % en référencement et en RGPD, un écart mineur.
Ce qu'il contient, et à quoi ça sert
- La couverture : Le taux de chaque volet et le nombre d'écarts à corriger, en un coup d'œil.
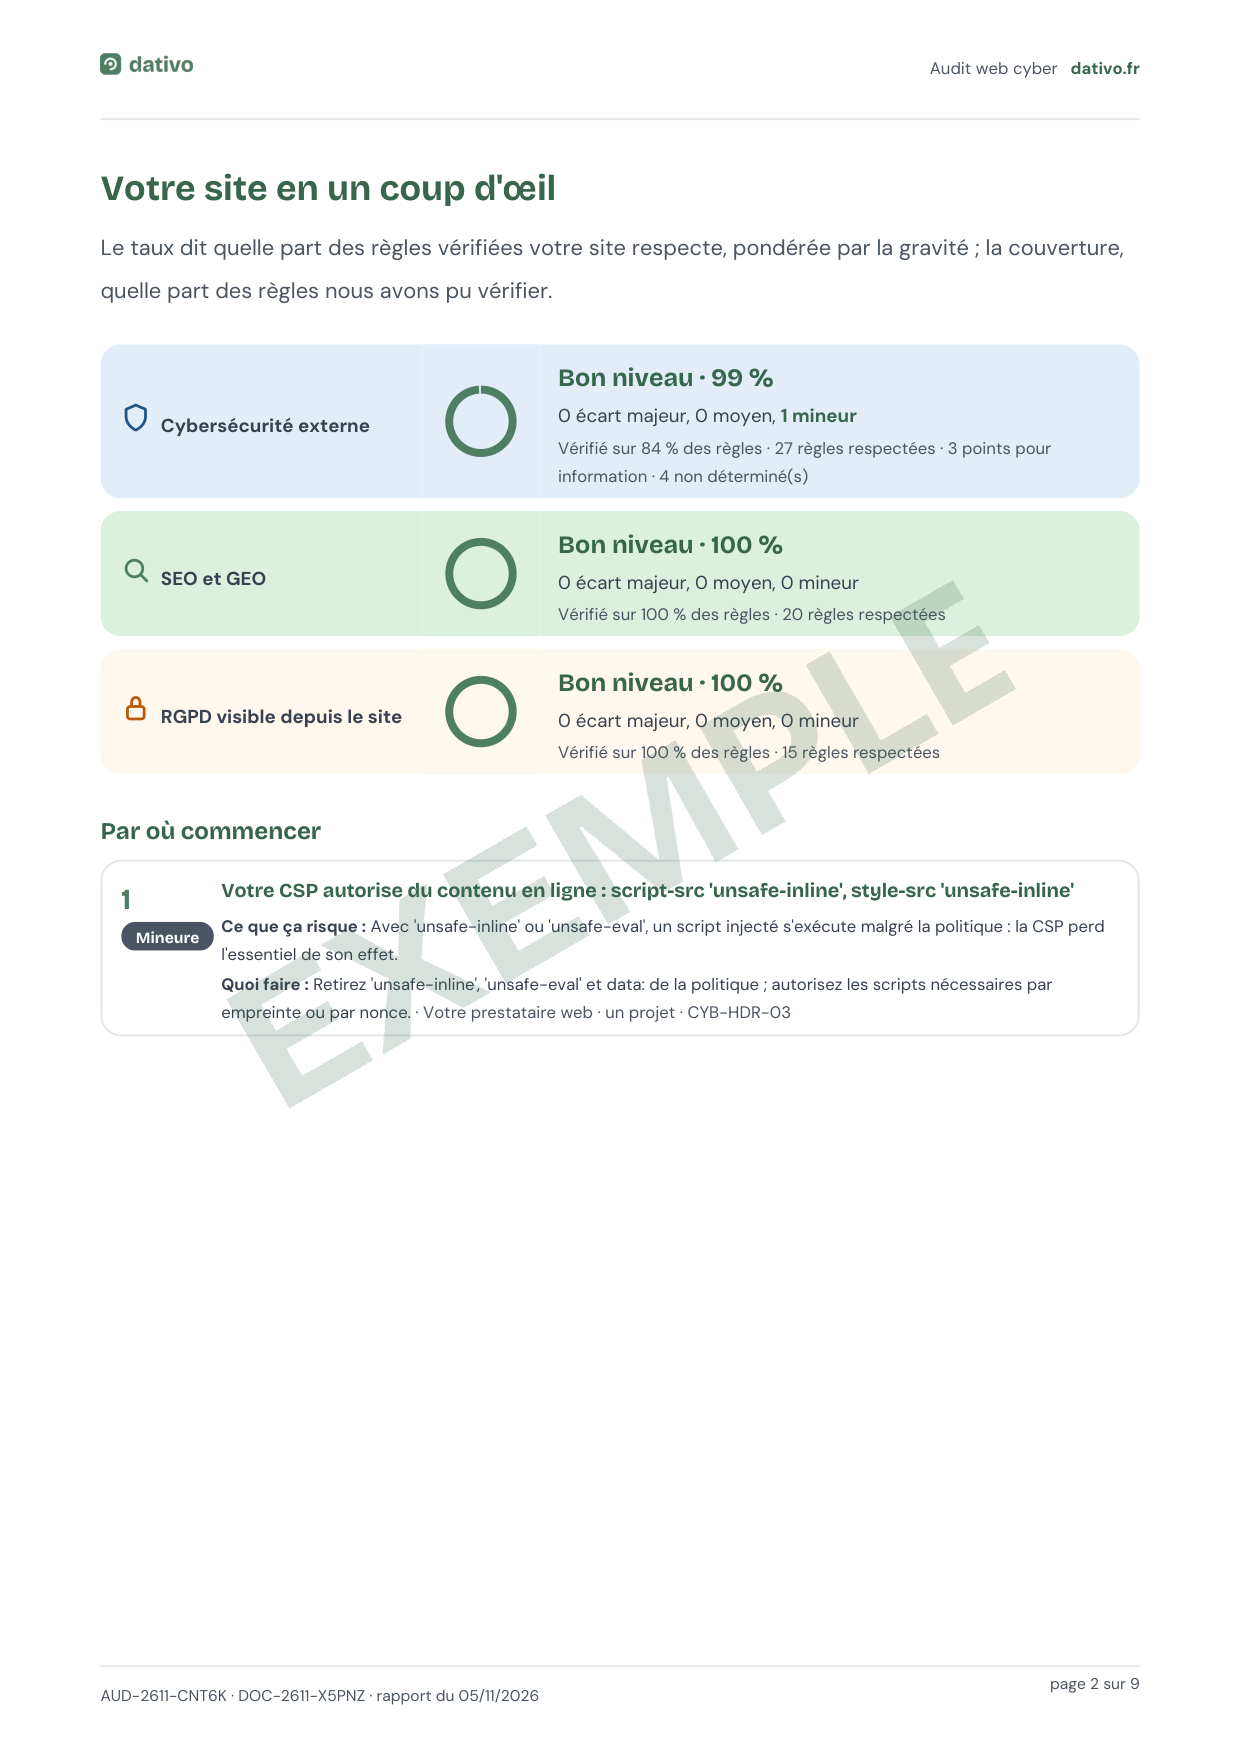
- Votre site en un coup d'œil : Par volet, le niveau, le taux, la couverture et les écarts par gravité.
- Par où commencer : Les actions prioritaires : le problème, le risque, quoi faire, qui s'en charge. La page à transmettre à votre prestataire.
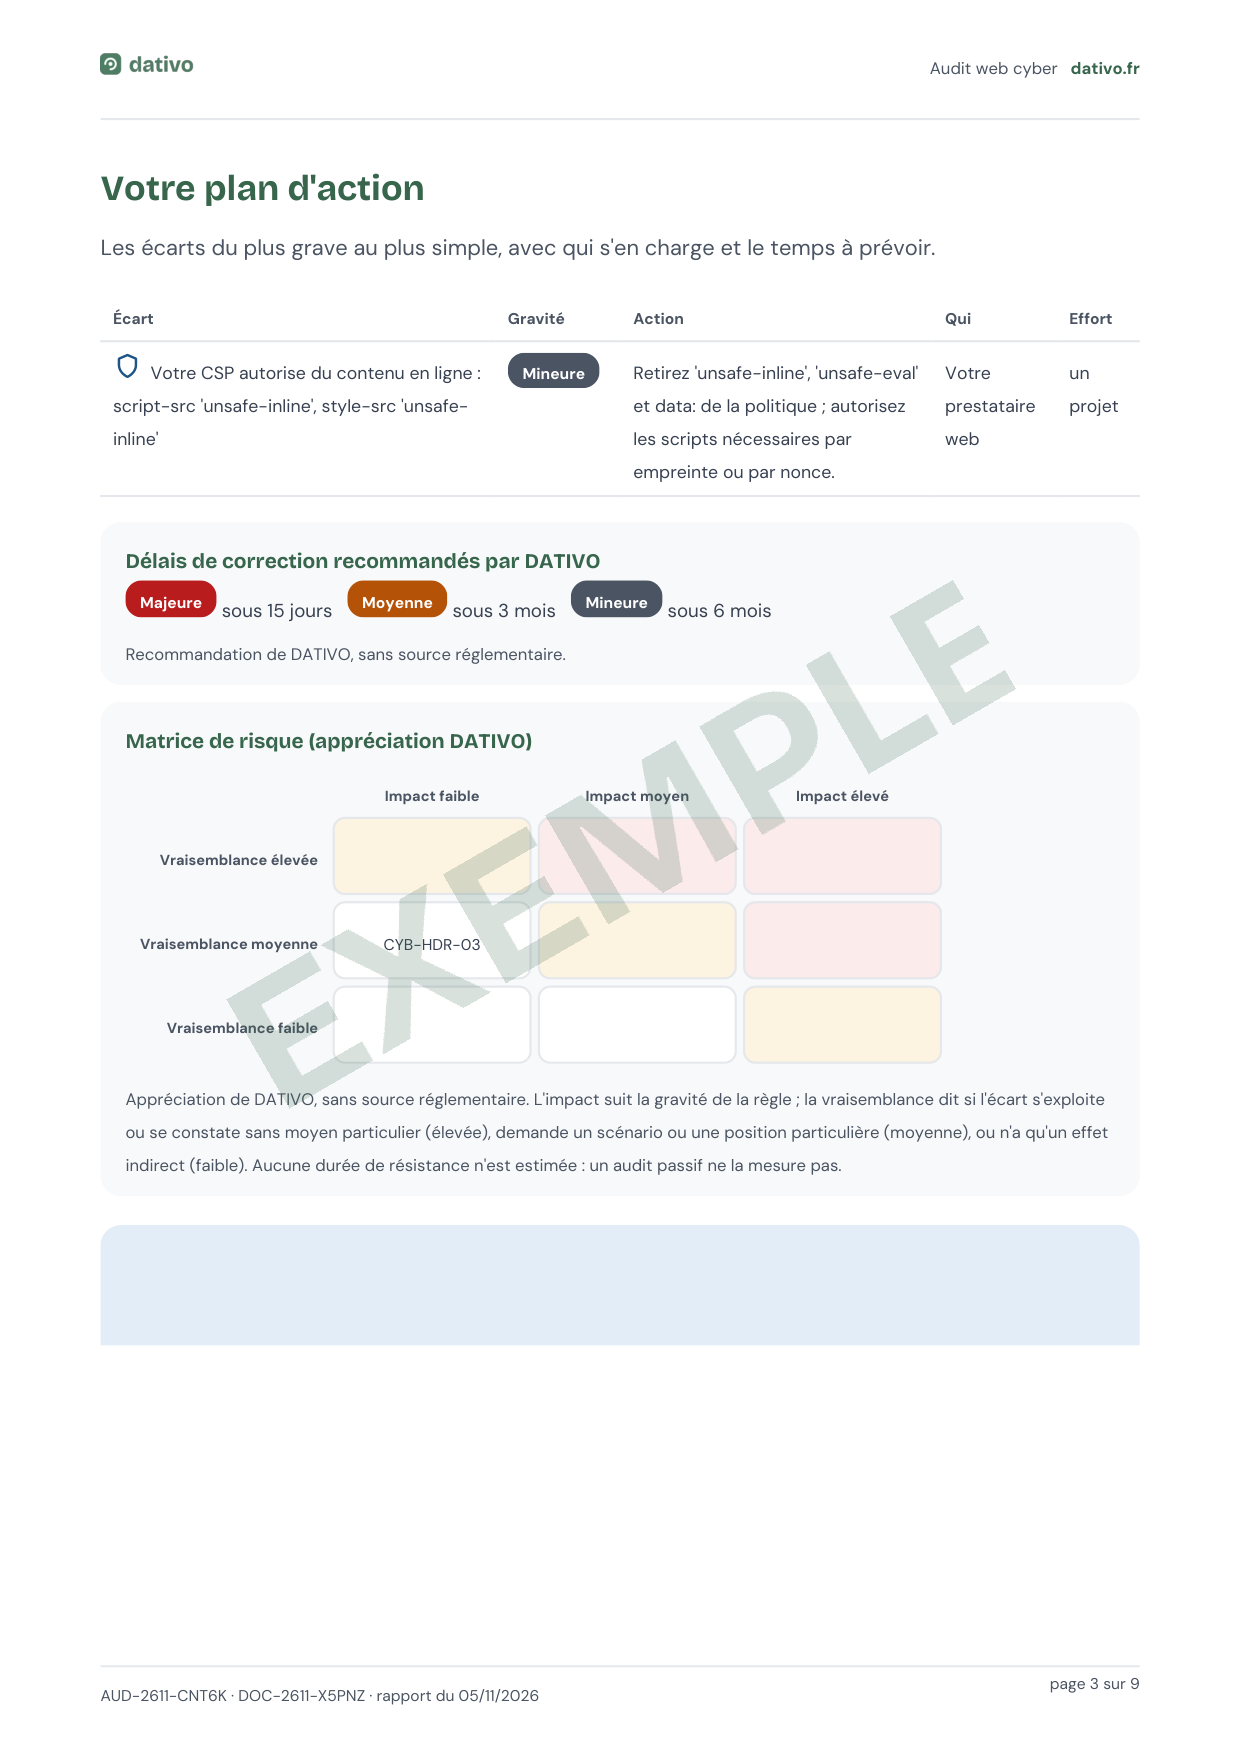
- Votre plan d'action : Tous les écarts, du plus grave au plus simple, avec l'effort et le délai recommandé.
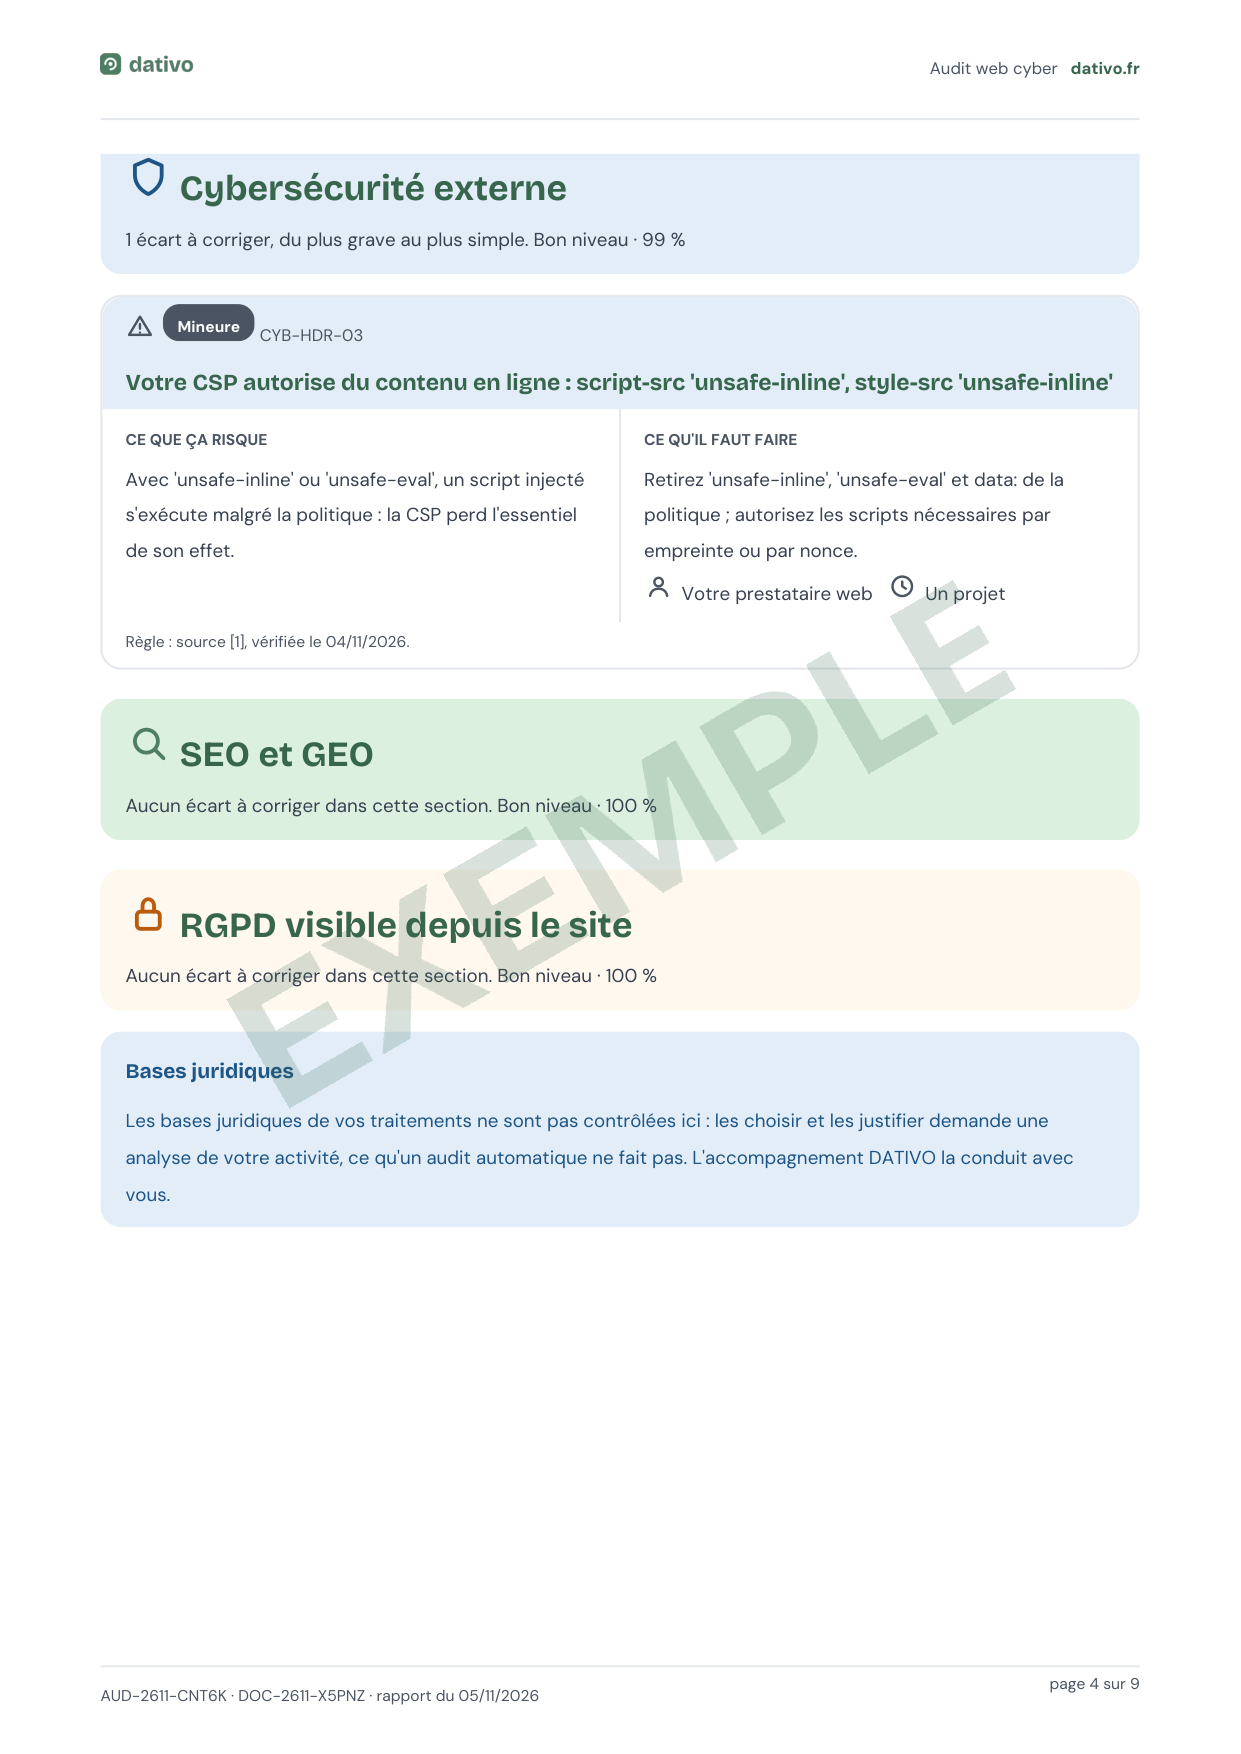
- Le détail des écarts : Une fiche par écart, avec un bloc « Pour votre développeur » : les réglages exacts à poser.
- À vérifier de votre côté : Les points non déterminés et les versions à confirmer, hors du taux.
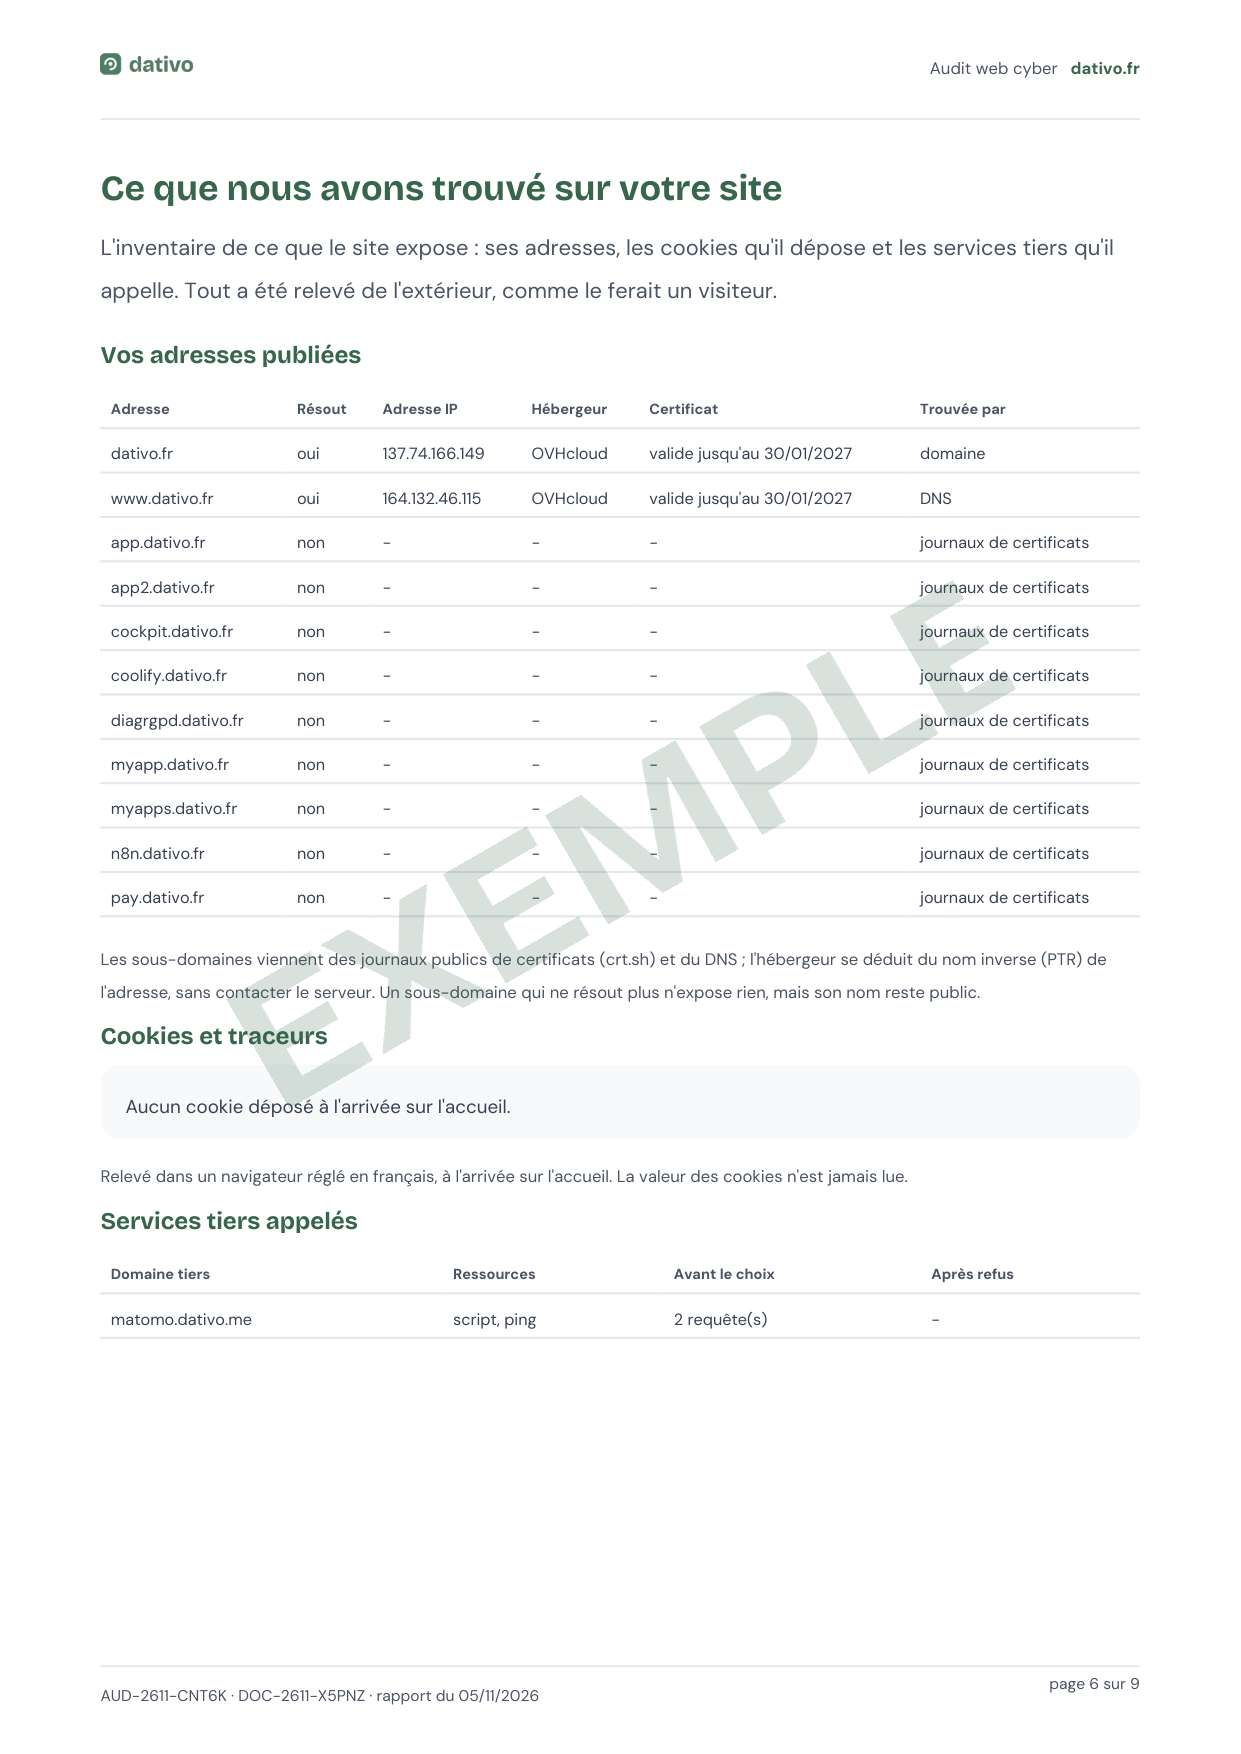
- Ce que nous avons trouvé : L'inventaire de ce que votre site expose : adresses, cookies, services tiers, sous-domaines publiés.
- Ce qui est en ordre : Les règles respectées. Rien à faire de votre côté, et la preuve de ce qui est déjà bien fait.
- Ce qui a changé : Dès le deuxième audit : les taux avant et après, les écarts corrigés et nouveaux.
- Méthode et références : Toutes les sources citées, numérotées, avec leur date de vérification.
Des exemples réels, un par volet
Les fiches ci-dessous sont celles du référentiel publié, sans retouche. Dans votre rapport, elles portent les valeurs relevées sur votre site.
Cybersécurité externe · gravité mineure · CYB-HDR-03
Votre CSP autorise du contenu en ligne : script-src 'unsafe-inline', style-src 'unsafe-inline'
Ce que ça risque : Avec 'unsafe-inline' ou 'unsafe-eval', un script injecté s'exécute malgré la politique : la CSP perd l'essentiel de son effet.
Ce qu'il faut faire : Retirez 'unsafe-inline', 'unsafe-eval' et data: de la politique ; autorisez les scripts nécessaires par empreinte ou par nonce.
Votre prestataire web · un projet · source : ANSSI, Recommandations pour la mise en œuvre d'un site web : maîtriser les standards de sécurité côté navigateur, guide ANSSI-PA-009, version 2.0 du 28/04/2021, Section 5.3, recommandation R15 « Interdire des contenus inline »
Écart réellement relevé sur dativo.fr le 05/11/2026. La règle
Cybersécurité externe · gravité majeure · CYB-MAIL-03
Aucune politique DMARC pour votre-site.fr
Ce que ça risque : Un courriel qui usurpe votre-site.fr arrive dans la boîte de réception de vos clients comme un vrai. Vous ne recevez aucun rapport qui le signale.
Ce qu'il faut faire : Publiez une politique DMARC en mode observation avec une adresse de rapports, lisez les rapports quelques semaines, puis passez en quarantaine et en rejet.
Votre messagerie · quelques minutes · source : ANSSI, Guide d'hygiène informatique : renforcer la sécurité de son système d'information en 42 mesures, version 2.0, septembre 2017, mesure 24 (volet renforcé) ; RFC 9989, Domain-Based Message Authentication, Reporting, and Conformance (DMARC), mai 2026, sections 4.1 et 4.5
Fiche du référentiel, telle qu'elle s'affiche quand l'écart est constaté. La règle
Référencement et moteurs de réponse · gravité mineure · GEO-01
Votre robots.txt bloque des robots des moteurs de réponse
Ce que ça risque : Les assistants comme ChatGPT, Claude ou Perplexity ne peuvent pas lire le site pour le citer dans leurs réponses.
Ce qu'il faut faire : Autorisez ces robots dans robots.txt si vous souhaitez être cité. Les robots d'entraînement se règlent à part.
Votre prestataire web · quelques minutes · source : OpenAI, Overview of OpenAI Crawlers, description des user-agents ; Anthropic, Does Anthropic crawl data from the web, and how can site owners block the crawler?, description des user-agents ; Perplexity, Perplexity Crawlers, description des user-agents ; Google Search Central, List of Google's common crawlers, description des user-agents
Fiche du référentiel, telle qu'elle s'affiche quand l'écart est constaté. La règle
RGPD visible depuis le site · gravité majeure · RGPD-CK-01
Des traceurs soumis au consentement sont déposés dès l'arrivée, avant tout choix
Ce que ça risque : Ce dépôt se constate en quelques secondes avec un navigateur, par la CNIL comme par n'importe quel visiteur. Pour un manquement à l'article 82, la CNIL peut prononcer une amende jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu (loi Informatique et Libertés, article 20, IV, 7°).
Ce qu'il faut faire : Ne chargez ces services qu'après l'accord du visiteur, par votre outil de gestion du consentement.
Votre prestataire web · une demi-journée · source : Loi n° 78-17 du 6 janvier 1978 relative à l'informatique, aux fichiers et aux libertés, version consolidée en vigueur, article 82, quatrième alinéa (« Ces accès ou inscriptions ne peuvent avoir lieu qu'à condition que… ») (en vigueur depuis le 01/06/2019) ; CNIL, délibération n° 2020-091 du 17 septembre 2020 portant adoption de lignes directrices relatives à l'application de l'article 82 de la loi du 6 janvier 1978 modifiée aux opérations de lecture et écriture dans le terminal d'un utilisateur (notamment aux « cookies et autres traceurs »), préambule et article 2
Fiche du référentiel, telle qu'elle s'affiche quand l'écart est constaté. La règle
Les pages du rapport de dativo.fr
Aperçus marqués « Exemple ». Le rapport complet compte neuf pages.
Recevez le rapport de votre site
Indiquez son adresse : le rapport arrive en quelques minutes, dans votre espace.
29,99 € HT l'audit complet d'un site (35,99 € TTC). Rapport en quelques minutes, facture à votre entreprise.